
AIGC 水印:大模型供应链的数字化护照与安全护城河
A Survey on AIGC Watermarking: Challenges and Future Directions
本文是对大模型时代下 AIGC 水印技术的首个系统性综述(SoK)。文章提出了 AIGC 水印的正式定义,构建了涵盖文本、图像、音频、视频及跨模态的分类体系,并深入探讨了其在版权保护、安全防御及全球治理中的核心作用。
TL;DR
随着生成式 AI(GenAI)的爆发,如何识别、追踪和保护 AI 生成内容(AIGC)已成为行业痛点。浙江大学团队发表的这份 SoK(Systematization of Knowledge)报告,首次将 AIGC 水印定义为**流式供应链(Supply Chain)**过程。它不仅是一个后期处理工具,更是深度融合在模型生成逻辑(如 Logits 概率、扩散噪声)中的核心安全机制。
背景定位:从“附件”到“基因”
在传统数字水印时代,水印更像是一枚物理印章,在文件生成后“贴”上去。但在 AIGC 时代,水印变成了“基因”。
- 痛点:传统水印极易被截断、缩放或重构攻击。
- 作者直觉 (Insight):利用生成模型本身的确定性过程(采样算子、逆扩散过程),将水印信息直接编码在概率分布或隐空间中,使其具有不可剥离的内生性 (Endogeneity)。
架构解析:AIGC 水印供应链模型
作者提出了一个优雅的数学框架,将 AIGC 生成过程视为一棵根轴树 :
- 数据源 (Leaf Nodes):输入 Prompt 或条件。
- 处理单元 (Internal Nodes):如 Transformer 的一层或 Diffusion 的一个去噪步骤。
- 根节点 (Root):最终产出的文本或图像。
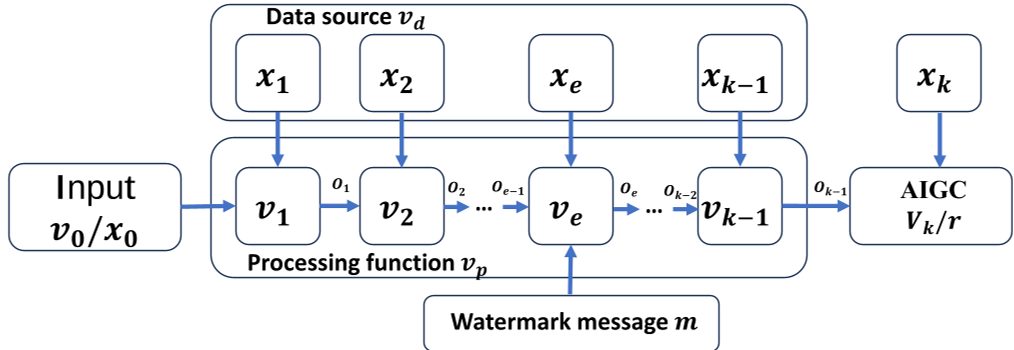
在这个体系中,水印可以在任何中间节点插入。例如,在大语言模型中,通过修改下一个 Token 的 Logit 分布,将某些 Token 标记为“绿色(Safe)”或“红色(Restricted)”,从而在不改变语意的情况下注入统计学特征(Logits-based Methods)。
模态详解:从文本到多模态
- 文本 (Text):利用采样过程中的熵(Entropy)差异进行注入。最具代表性的是基于“红绿名单”的 Logits 修改,它能在解码阶段通过假设检验无损提取。
- 图像 (Image):在扩散模型的噪声初始化阶段,通过控制潜在变量的某种特定空间结构(如傅里叶域中的环状模式,即 Tree-ring Watermark)来实现极高强度的隐蔽性。
- 跨模态 (Cross-Modality):这是本文亮点。研究指出,利用 Feature Alignment(特征对齐),可以在生成的视频中同步注入音频与视觉水印,实现双重校验(如 V2A-Mark 方法)。
核心战绩:防御与攻击的博弈
实验室结果证明了 AIGC 水印的巨大潜力,但也揭示了脆弱点:
- 效率与质量平衡:在 Llama-2-70B 这一维度,现代水印技术对推理速度的影响已降至忽略不计,且图像感知距离 极低。
- 攻防态势:报告指出,再生攻击 (Regeneration Attack) 是当前最大的威胁——攻击者通过轻微加噪后让另一个 AI 模型重新生成相似内容,这会彻底破坏基于特定概率分布的水印。
深度洞察与总结
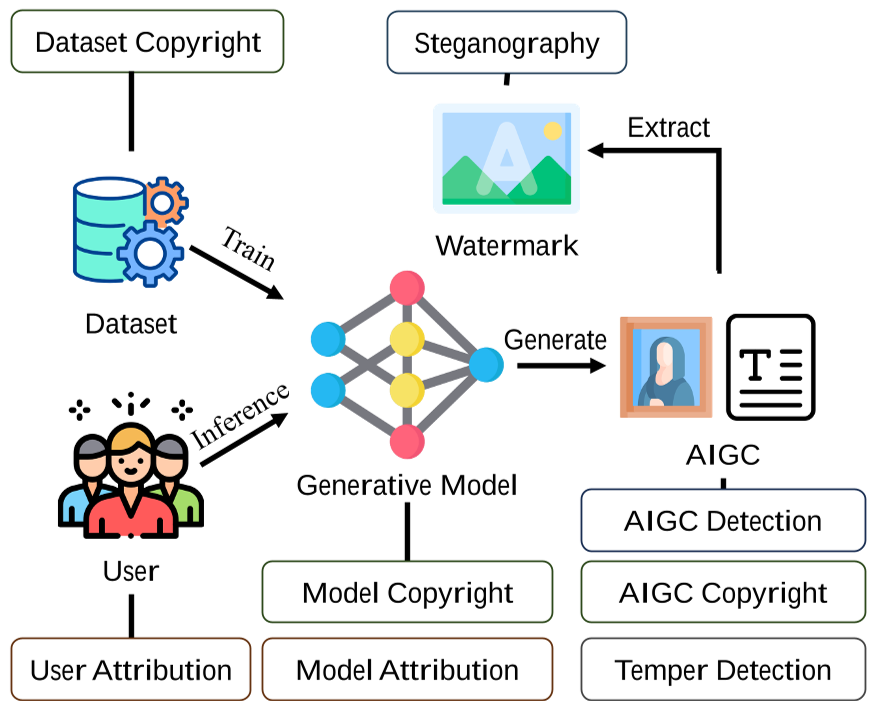
核心价值(Takeaway): AIGC 水印不再仅仅是防伪标签,它是解决**模型归属(Model Attribution)和用户溯源(User Attribution)**的关键。随着欧盟 AI 法案和中国《互联网信息服务深度合成管理规定》的落地,水印技术将成为 AI 企业合规的标配。
局限性与其未来预测: 目前的局限在于,针对“语意级(Semantic)”篡改的顽健性依然不足。未来的技术趋势必然是:
- 公共可检测性 (Public Detectability):无需私钥即可验证内容是否为 AI 生成,提高透明度。
- 模型与数据集双重保护:通过水印限制数据被未经授权的第三方爬取用于再次训练(Protecting from unauthorized training usage)。
总结来说,水印正在成为 AI 安全领域的“零信任架构”基础,是重塑信任社会的隐形基石。