
[arXiv 综述] 深入 Web 安全核心:跨站脚本攻击 (XSS) 的演进与防线重构
A Survey on Cross-Site Scripting Attacks
本文针对网络应用安全中极其普遍的跨站脚本攻击 (Cross-Site Scripting, XSS) 进行了深入综述。文章详细剖析了持久型 (Persistent) 与非持久型 (Non-persistent) XSS 的攻击机制,并系统归纳了从内容过滤到浏览器运行时增强 (Runtime Enforcement) 的主流防护技术。
TL;DR
随着 Web 应用向高交互性(如 Ajax)演进,跨站脚本攻击 (XSS) 已成为渗透企业核心资产的最隐蔽路径。本文系统性地回顾了两类 XSS 攻击模型,并揭示了当前主流防御技术(如内容过滤、污点分析)在应对复杂混淆技术时的局限性。文章明确指出:防御重心正从服务端单一校验转向由策略驱动、客户端强制执行 (Browser Enforcement) 的协同治理模式。
1. 信任的坍塌:XSS 的攻击逻辑
XSS 的本质是利用了 Web 浏览器对受信任网站内容的盲目信任。攻击者通过注入恶意 HTML/JavaScript 代码,绕过同源策略 (Same-Origin Policy),从而窃取 Cookie、会话标识 (Session IDs) 甚至接管用户账户。
1.1 持久型 XSS (Persistent XSS)
代码被永久保存在服务器数据库中(如留言板)。每当合法用户加载相关页面,恶意脚本即在用户浏览器上下文中执行。
- 经典案例:Samy 蠕虫在 MySpace 的爆发,通过 profile 注入实现自我复制。
1.2 非持久型 XSS (Non-persistent/Reflected XSS)
攻击代码通过 URL 参数等即时注入,并被服务器“反射”回浏览器。
- 攻击直觉:利用社交工程(钓鱼邮件)诱导用户点击带恶意载荷的链接,常见于搜索结果页或错误提示页。
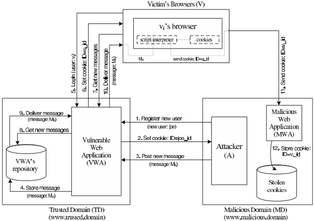 图 1:持久型 XSS 攻击流程,展示了恶意脚本如何通过 TD 域流入受害者浏览器。
2. 防御阵线的瓶颈:为什么滤网会失效?
目前业界主流采用内容分析与过滤 (Analysis and Filtering)。然而,论文指出了三个致命弱点:
- 混淆绕过 (Obfuscation):攻击者可以利用十六进制编码、拆分脚本标记等手段逃脱正则匹配。
- 技术局限性:大多数过滤器仅针对 JavaScript,难以应对 Flash、ActiveX 或 Java Applet 等向量。
- 性能开销:在服务端代理进行深度解析,往往会成为大规模应用的流量瓶颈。
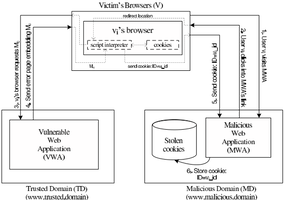 图 2:非持久型 XSS 展示了基于 URL 反射的利用过程,强调了客户端环境的脆弱性。
3. 范式转移:运行时强制执行 (Runtime Enforcement)
为了解决静态代码审计的不足,研究者转向了运行时状态监控:
- 审计解释器:通过修改如 Mozilla 的 JavaScript 解释器,实时监控对敏感资源(如
document.cookie)的访问。 - 动态污点分析 (Dynamic Taint Checking):追踪用户输入的流向,一旦发现“受污染”的数据流向了执行函数 (Sink),立即拦截。
- 策略指令:服务器在 HTTP 头中携带安全策略,由浏览器建立沙箱 (Sandbox) 限制脚本。
核心问题: 动态分析虽然精准,但在处理复杂脚本时会导致严重的渲染延迟(Overhead),且容易过度依赖用户的安全意识(弹出过多警告)。
4. 深度洞察:迈向协同治理
本文的核心 Insight 在于:安全不应是单飞,而是服务端决策与客户端执行的合力。 单纯的服务端过滤无法应对多变的交互场景,而单纯的浏览器审计缺乏对业务逻辑的理解。论文提出,未来架构应利用 XACML (可扩展访问控制标记语言) 结合安全证书,在服务端定义精细化的安全约束,再由浏览器在端侧闭环执行。
5. 局限性与展望
尽管文章勾勒了防御蓝图,但在当时(2009年左右)仍面临以下挑战:
- 标准化难题:不同浏览器对注入策略的支持程度不一。
- 遗留系统兼容:如何在不破坏旧版 Web 结构的前提下植入安全策略?
XSS 的防御战已经从“字符匹配”升级到了“权限隔离”。对于开发者而言,理解攻击的物理直觉——即脚本在何种信任上下文中执行——比单纯配置一个 WAF 规则更为重要。